WordPressは最新版にしている。ホームページも普段どおりに表示されている。
それなら、安全対策はできていると思うかもしれません。
ところが、2026年10月、WordPressの裏側で使われているPHPというプログラムに、深刻な欠陥が見つかりました。WordPress本体を更新していても、この問題が残っている場合があります。
自社のホームページは大丈夫なのか。問い合わせフォームに届いたお客さまの情報は守られているのか。ニュースを見て、気になった方もいるのではないでしょうか。
さらに調べると、「WordPressから他のCMSへ移行」というテーマまで出てきます。
では、そこまでしなければならないのでしょうか。
普通に表示されていても、問題がないとは限らない
PHPは、問い合わせフォームの送信やページの表示など、ホームページの裏側で動くプログラムです。WordPressもPHPで動いています。
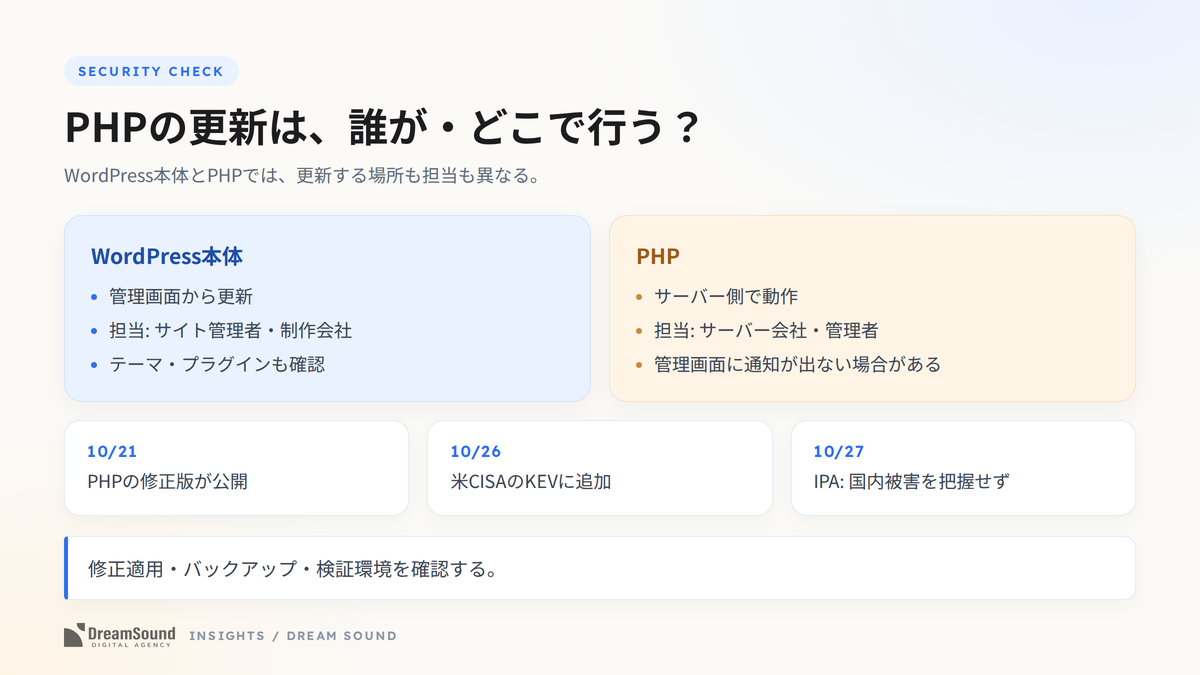
2026年10月21日、このPHPに関する重大な脆弱性の修正版が公開されました。二つの問題を組み合わせたものは「PHP2Shell」と呼ばれています。悪用されると、外部から不正なプログラムを実行されるおそれがあります。
米国の政府機関も、実際に悪用が確認された脆弱性として扱っています。
ただし、WordPressを使っているサイトが、すべて侵入されたという意味ではありません。IPAは10月27日時点で、国内での攻撃被害の事例を把握していないと説明しています。
それでも、修正が済んでいないPHPを使い続けると、攻撃を受けるリスクが残ります。
なぜWordPressを更新したのに問題が残るのか
WordPress本体は管理画面から更新できます。一方、WordPressを動かすPHPはサーバー側で動いており、更新の手順も担当もWordPress本体とは異なることがあります。
つまり、WordPressの更新を終えても、PHPの更新まで終わったとは限らないのです。PHPの管理をサーバー会社に任せている場合、管理画面に更新のお知らせが出ていなくても、確認が必要なことがあります。
反対に、サーバー会社がすでに必要な修正を適用している場合もあります。古いバージョン番号が表示されているだけでは、未対策と決めつけられません。
自社サイトがどの状態なのか、まずそこを確かめたいところです。
自分の会社のホームページは、どう調べればいい?
最初に、契約しているサーバー会社からPHPのセキュリティに関する案内が届いていないか確認してください。会社の管理画面やサポート情報に対応状況が掲載されている場合もあります。
WordPressを使っているなら、管理画面の「ツール」→「サイトヘルス」→「情報」で、現在のPHPのバージョンを確認できます。分からなければ、保守を担当している制作会社やサーバー会社に問い合わせても構いません。
確認したいのは、次のようなことです。
- 今使っているPHPは、今回の問題に対応済みか。
- 対応が必要なら、誰が更新するのか。
- 更新前に、戻せるバックアップがあるか。
- 長い間更新していない機能や、現在の担当者が分からない部分はないか。
管理者のいないサイトほど、調査に時間がかかることがあります。何年も前の制作会社が用意したままのサーバーを使っていたり、問い合わせフォームの設定を知る人が社内にいなかったりするからです。
ただし、修正が必要だと分かった場合は、調査を理由に対応を先延ばしにしないでください。速やかな更新が難しいときは、サーバー管理者やサイトの担当者と相談し、アクセス制限や一時停止などの応急対応が必要か判断します。
WordPressをやめた方がいいのか
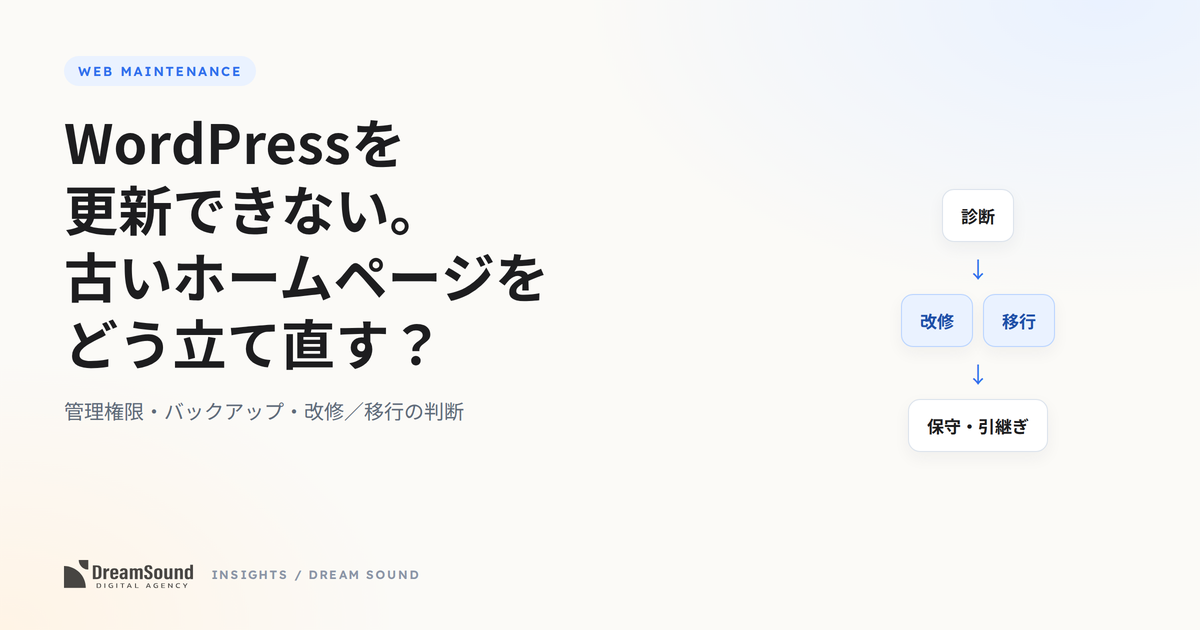
今のWordPressやPHPを安全に更新できるなら、そのまま使い続ける方法があります。記事や画像、使い慣れた管理画面を失わずに済みます。
古いサーバーが原因で更新できないなら、サーバーを移すことで対応できる場合があります。ただし、移転先で今のサイトが正常に動くかは、事前に確かめなければなりません。
WordPressを記事の管理に残し、訪問者が見るページだけを静的な仕組みに作り直す方法もあります。この構成なら、一般の人がページを見るたびにPHPを動かす必要はなくなります。ただし、管理側のWordPressは引き続き保守が必要です。
そして、EmDashなどの新しいCMSへ移行する方法もあります。CMSの部分をPHPなしで動かせても、問い合わせフォームなどでPHPを使う仕組みが残れば、その部分の更新と対策は続ける必要があります。今回のPHPの脆弱性への依存をなくせるかは、サイト全体でPHPがどこで動いているかによって変わります。認証や外部サービスを含め、ほかの安全対策が不要になるわけではありません。
いずれの方法でも、記事や画像だけでなく、問い合わせフォームや検索からの訪問に影響が出ないよう確認する必要があります。
いま直した後も、同じことで困らないために
今回のニュースをきっかけに、サイトの管理体制を見直してみてください。
担当者が一人しかいない。契約内容が分からない。更新すると何が起こるか分からないので、何年も手をつけられない。
そんな状態では、今回の問題を直せても、次の更新でまた同じ不安を抱えることになります。
誰がサーバーを管理しているのか。バックアップはどこにあるのか。困ったときに誰へ連絡するのか。
ここまで整理しておけば、担当者が変わったときにも引き継ぎやすくなります。
不安を抱えたままにしないために
ホームページを作り直すには、時間も費用もかかります。今のサイトを安全に使い続けられるなら、無理に移行する必要はありません。
一方、更新するたびに不具合が出る、誰もサーバーを管理していない、といった状態なら、これからどう維持するのか考える機会です。
PHP2Shellのニュースが気になったなら、まずは自社サイトの状態を確認してみてください。更新で済むのか、改修が必要なのか、それとも移行を検討すべきなのか。調べれば、必要な対応が整理できます。
技術情報・参考資料
本記事は2026年10月29日時点の公開情報に基づきます。今回のPHP2Shellは、CVE-2026-109618およびCVE-2026-109619に関する問題です。PHP公式が公開した対策済みバージョンは、8.2.35、8.3.36、8.4.27、8.5.12です。PHP 8.1以前はPHP公式のサポート対象外です。独自の修正を提供する事業者もあるため、実際の対応状況は利用先にご確認ください。